





2. eLSA Symposium in Göttingen
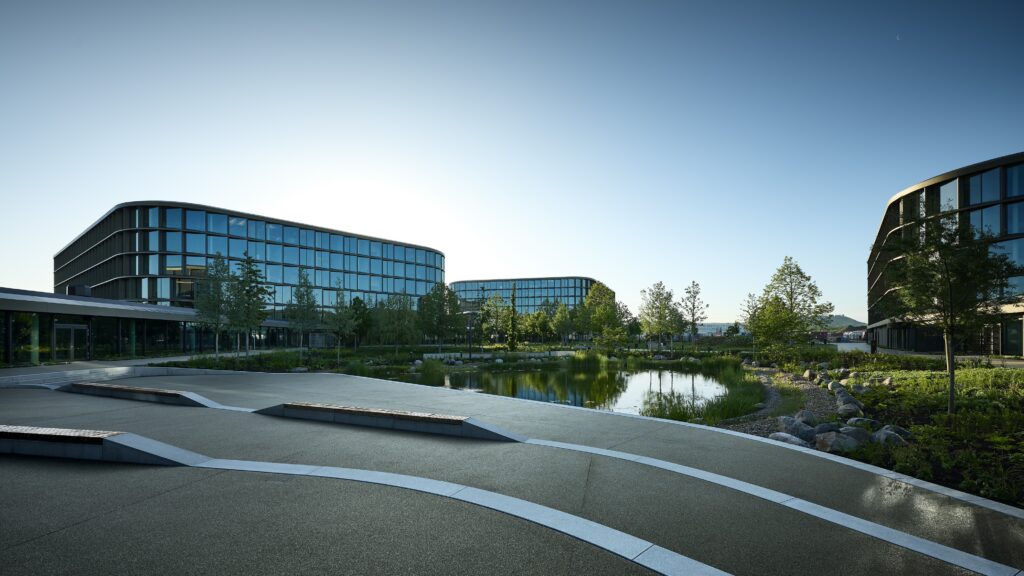
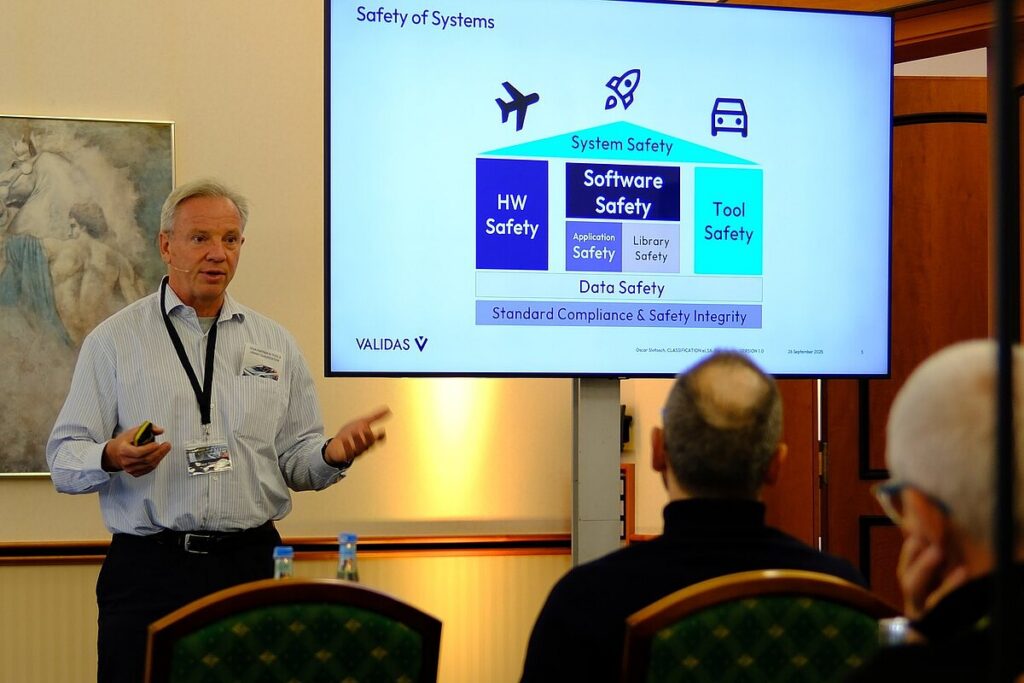 Bild: Emlix GmbH
Am 1. und 2. Oktober findet das 2. eLSA Symposium (embedded Linux for Safe and Secure Applications) in Göttingen statt.
„eLSA greift zwei spannende Entwicklungen auf, die zunächst voneinander unabhängig sind: Linux kann seit kurzer Zeit in safety-kritischen Systemen eine homogene Laufzeitumgebung bieten. Und die großen Stärken von Linux in puncto Cybersecurity können aufgrund von CRA und NIS2 systematisch und standardkonform genutzt, integriert und für die Maintenance im Lebenszyklus eingesetzt werden“, so Michael Armbruster, Mitglied des eLSA Reviewing Committees.
Im Fokus des Symposiums steht die Frage, was für Produkte und Entwicklungsprojekte mit Embedded Linux (zukünftig) relevant, welche architektonischen Ansätze geeignet, welche Tools und Prozesse hilfreich sind und wie regulatorische Anforderungen effizient und mit Mehrwert für die Produkte umgesetzt werden können.
Die Teilnehmer erhalten Inspirationen, neue Ideen und konkrete Lösungsansätze für ihre tägliche Praxis, unter anderem zu folgenden Themen:
• Embedded Linux im Kontext funktionaler Sicherheit (Safety)
• CRA- und RED-konformer Einsatz von Embedded Linux in industriellen Anwendungen
• KI-Einsatz in Embedded Linux-Projekten
• Trustworthiness im Kontext von IEC62443 und weiteren Normen wie EN18031
• Lifecycle Aspekte für Embedded Linux mit Safety und Security Anforderungen
• Fallbeispiele aus verschiedenen Bereichen (Robotik, Medical,…)
• Open Source Compliance und Governance
Bild: Emlix GmbHAm 1. und 2. Oktober findet das 2. eLSA Symposium (embedded Linux for Safe and Secure Applications) in Göttingen statt.
„eLSA greift zwei spannende Entwicklungen auf, die zunächst voneinander unabhängig sind: Linux kann seit kurzer Zeit in safety-kritischen Systemen eine homogene Laufzeitumgebung bieten. Und die großen Stärken von Linux in puncto Cybersecurity können aufgrund von CRA und NIS2 systematisch und standardkonform genutzt, integriert und für die Maintenance im Lebenszyklus eingesetzt werden“, so Michael Armbruster, Mitglied des eLSA Reviewing Committees.
Im Fokus des Symposiums steht die Frage, was für Produkte und Entwicklungsprojekte mit Embedded Linux (zukünftig) relevant, welche architektonischen Ansätze geeignet, welche Tools und Prozesse hilfreich sind und wie regulatorische Anforderungen effizient und mit Mehrwert für die Produkte umgesetzt werden können.
Die Teilnehmer erhalten Inspirationen, neue Ideen und konkrete Lösungsansätze für ihre tägliche Praxis, unter anderem zu folgenden Themen:
• Embedded Linux im Kontext funktionaler Sicherheit (Safety)
• CRA- und RED-konformer Einsatz von Embedded Linux in industriellen Anwendungen
• KI-Einsatz in Embedded Linux-Projekten
• Trustworthiness im Kontext von IEC62443 und weiteren Normen wie EN18031
• Lifecycle Aspekte für Embedded Linux mit Safety und Security Anforderungen
• Fallbeispiele aus verschiedenen Bereichen (Robotik, Medical,…)
• Open Source Compliance und Governance
emlix GmbH
Dieser Artikel erscheint in www.sps-magazin.de 2026 - 31.12.26.Für weitere Artikel besuchen Sie www.sps-magazin.de
